


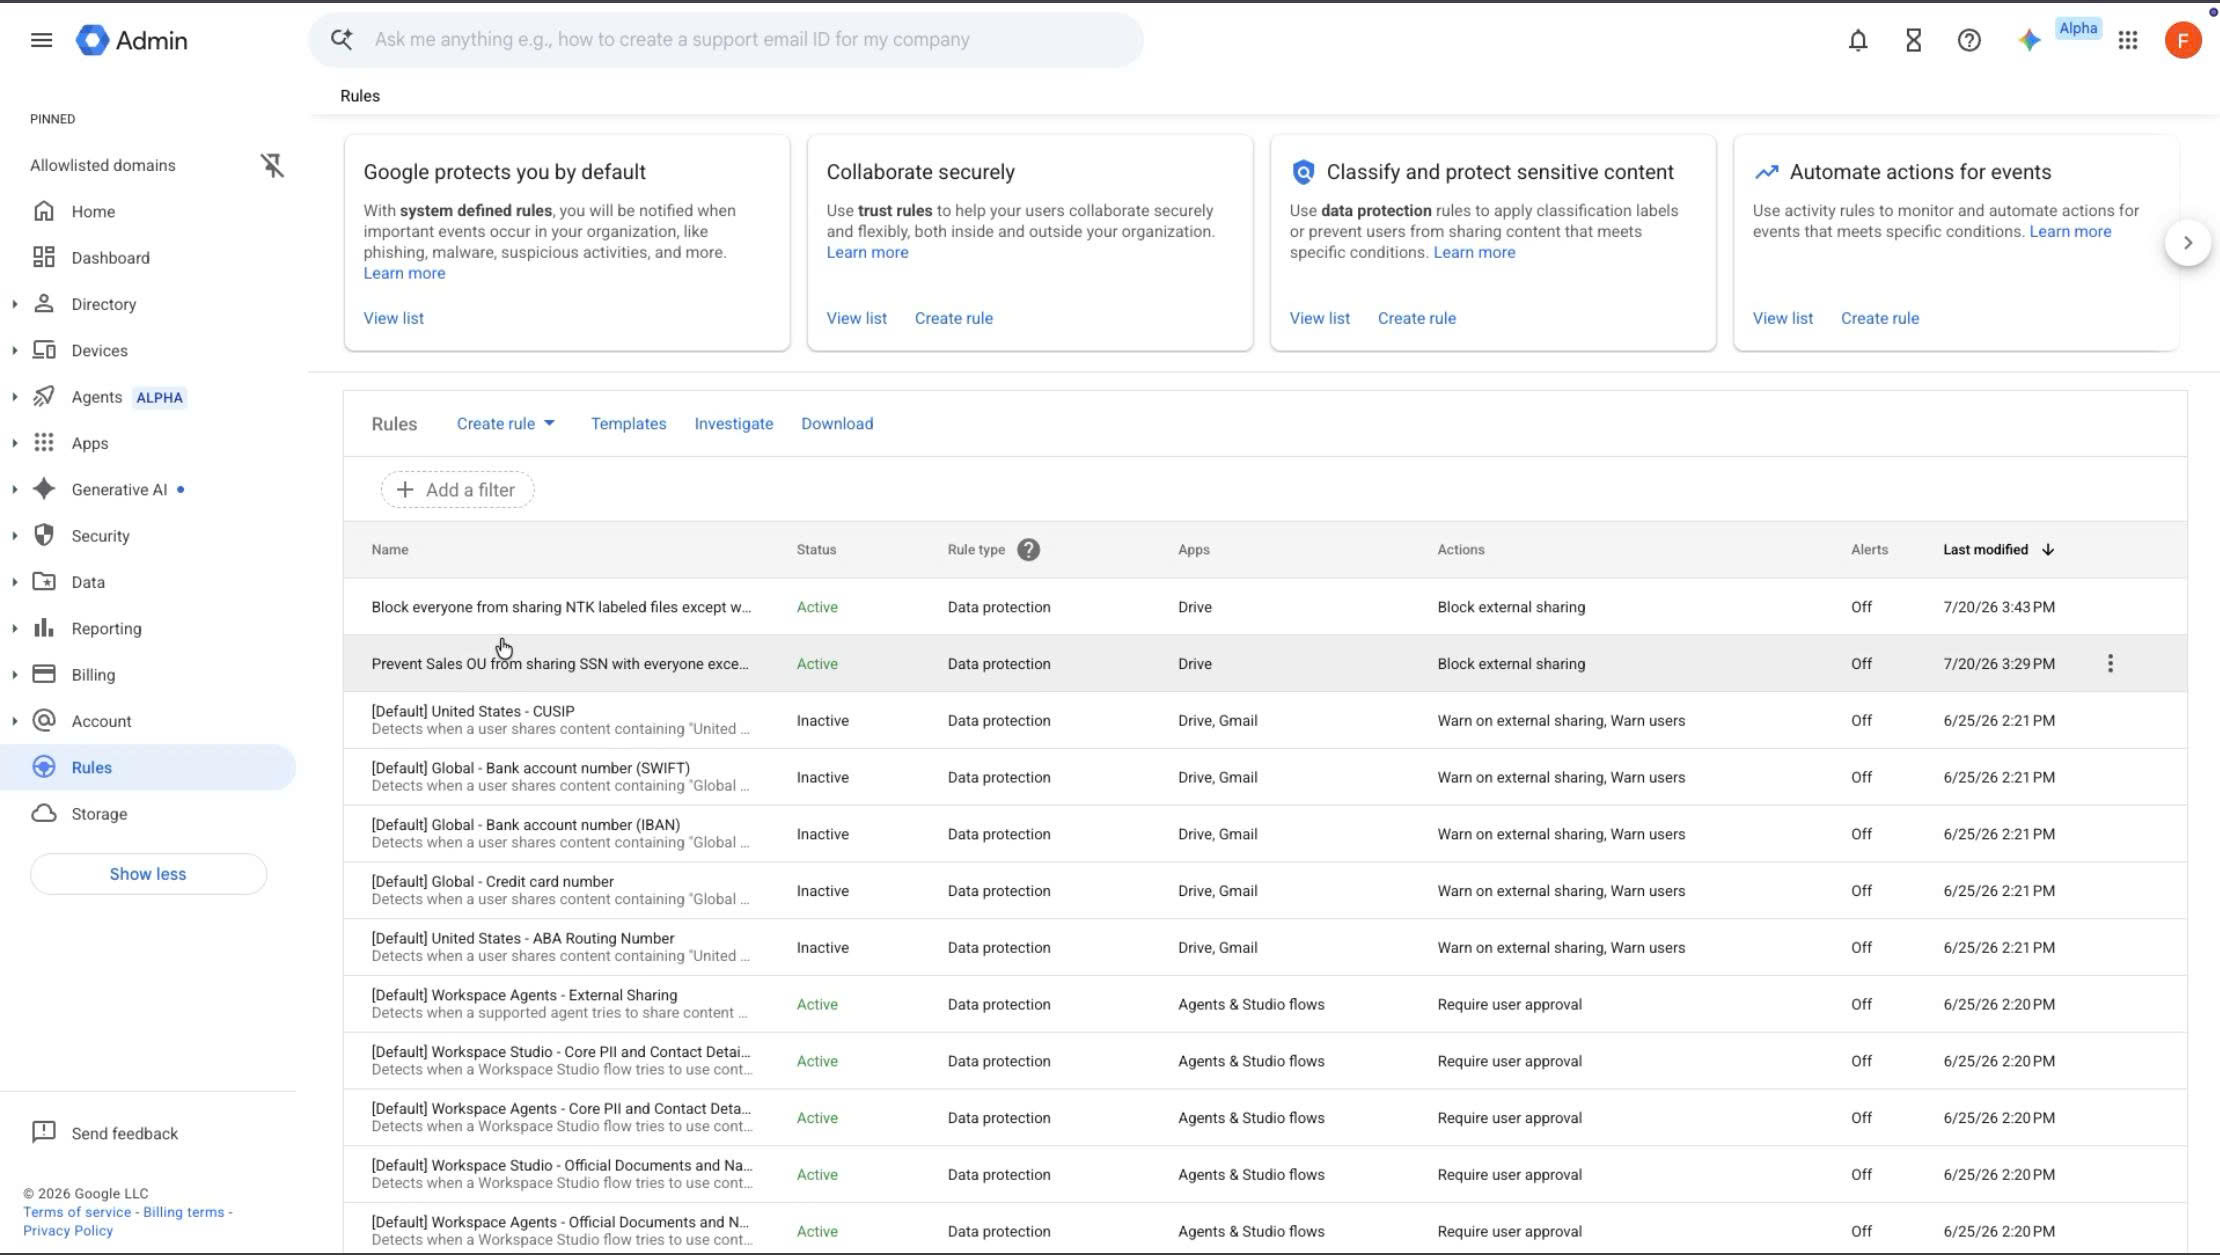
Trong bối cảnh làm việc linh hoạt hiện nay, Google Drive là công cụ lưu trữ và cộng tác không thể thiếu của hàng triệu doanh nghiệp. Tuy nhiên, việc chia sẻ tài liệu quá dễ dàng cũng tiềm ẩn rủi ro lộ rò rỉ dữ liệu nhạy cảm (như bảng lương, mã số thuế, số thẻ tín dụng hay danh sách khách hàng).
Để giải quyết bài toán này, Google vừa mang đến một nâng cấp mạnh mẽ cho Google Workspace: Quy tắc bảo vệ dữ liệu hợp nhất (Unified Data Protection Rules). Cập nhật này giúp các quản trị viên (Admin) dễ dàng thiết lập ranh giới chia sẻ tài liệu vừa chặt chẽ, vừa thông minh.
Bài viết này sẽ phân tích chi tiết từ A-Z về tính năng mới, sự khác biệt so với trước đây, 3 chế độ kiểm soát ranh giới và hướng dẫn triển khai thực tế cho doanh nghiệp.
Tính Năng Mới Này Là Gì? (So Sánh Trước & Sau Bản Cập Nhật)
Bảng so sánh sự thay đổi:
| Tiêu chí | Trước khi cập nhật | Sau khi cập nhật (Tính năng mới) |
| Giao diện quản lý | Tách biệt giữa Trust Rules và DLP Rules | Hợp nhất thành 1 quy tắc duy nhất |
| Cách thức đánh giá | Kiểm soát riêng rẽ (Ai chia sẻ với Ai OR Dữ liệu nào bị chặn) | Kết hợp đa điều kiện: Dữ liệu nhạy cảm + Đối tượng nhận |
| Độ linh hoạt | Áp dụng quy tắc cứng nhắc cho toàn bộ miền/phòng ban | Phân quyền linh hoạt tới từng Nhóm (Group), Đơn vị tổ chức (OU) hoặc Domain |
| Trải nghiệm Admin | Tốn thời gian thiết lập và bảo trì nhiều quy tắc | Nhanh chóng, trực quan, giảm thiểu sai sót do cấu hình trùng lặp |
Phân Tích Chi Tiết 3 Tùy Chọn Ranh Giới Chia Sẻ
Điểm sáng nhất của bản cập nhật này là Quản trị viên có thể chọn 1 trong 3 cơ chế ranh giới đối tượng dựa trên mức độ nhạy cảm của tài liệu trên Google Drive:
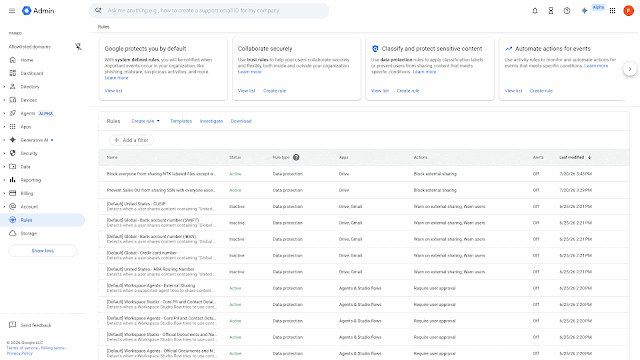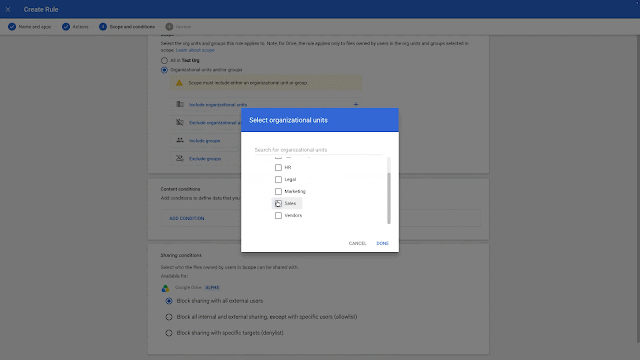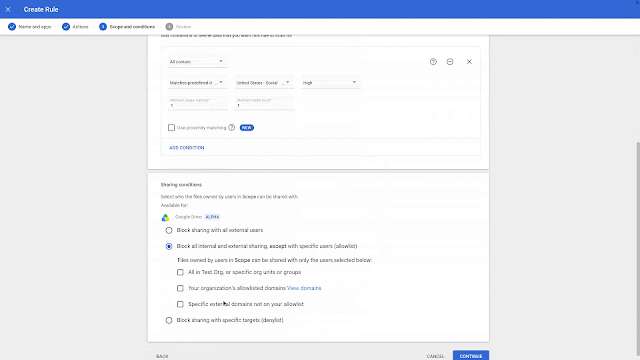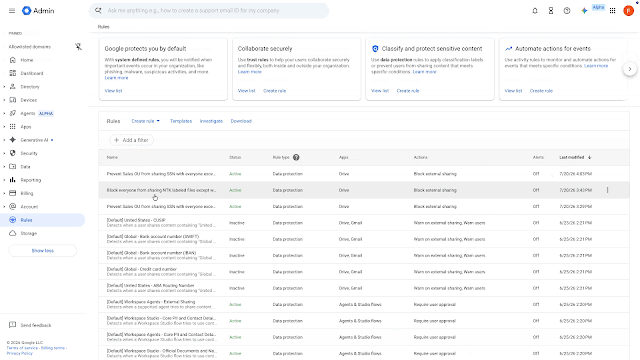
Chặn chia sẻ với TẤT CẢ người dùng bên ngoài
- Cơ chế hoạt động: Khi một tệp tin chứa dữ liệu nhạy cảm (được nhận diện qua nhãn phân loại hoặc điều kiện DLP như số tài khoản ngân hàng, thông tin thẻ), hệ thống sẽ chặn toàn bộ các thao tác chia sẻ ra ngoài tổ chức.
- Tình huống áp dụng thực tế:
- Báo cáo tài chính chưa công bố, danh sách lương nhân sự, kế hoạch kinh doanh chiến lược.
- Tài liệu chứa thông tin định danh cá nhân (PII) của khách hàng cần tuân thủ nghiêm ngặt quy định bảo mật nội bộ.
Chặn tất cả, chỉ cho phép đối tượng cụ thể – Danh sách trắng
- Cơ chế hoạt động: Mặc định chặn tất cả mọi người (cả nội bộ lẫn bên ngoài), chỉ mở quyền chia sẻ cho các đối tượng được chỉ định rõ ràng trong danh sách tin cậy (có thể là một Đơn vị tổ chức OU, một Group dự án, hoặc Domain của đối tác).
- Tình huống áp dụng thực tế:
- Dự án M&A hoặc Kiểm toán: Bạn muốn tài liệu định giá doanh nghiệp chỉ được chia sẻ giữa Phòng Pháp chế (OU nội bộ) và Công ty Luật đối tác (Domain bên ngoài). Mọi nhân viên khác trong công ty hay các bên thứ ba khác đều không thể truy cập.
- Hợp tác liên phòng ban nhạy cảm: Báo cáo R&D sản phẩm mới chỉ cho phép chia sẻ giữa Phòng Sáng chế và Ban Giám đốc.
Chặn đối tượng cụ thể, cho phép những người còn lại – Danh sách đen
- Cơ chế hoạt động: Cho phép chia sẻ tài liệu nhạy cảm với hầu hết mọi người, ngoại trừ một số nhóm hoặc đơn vị bị đưa vào “danh sách hạn chế”.
- Tình huống áp dụng thực tế:
- Thực tập sinh & Nhân viên thử việc: Cho phép toàn công ty chia sẻ các tài liệu đào tạo hoặc quy trình làm việc có chứa thông tin nội bộ, nhưng chặn tuyệt đối không cho chia sẻ với nhóm Thực tập sinh (OU Interns).
- Nhà thầu/Đối tác tạm thời: Chặn chia sẻ tài liệu kỹ thuật chứa mã nguồn với các bên nhà thầu phụ vừa chấm dứt hợp đồng.
Lợi Ích Lớn Cho Doanh Nghiệp Khi Triển Khai
- Chủ động phòng chống rủi ro từ nội bộ: Nâng cao mức độ an toàn thông tin, ngăn ngừa nguy cơ nhân viên vô tình gửi nhầm tài liệu bảo mật ra ngoài hoặc cố ý trích xuất dữ liệu công ty.
- Khai thông hợp tác an toàn: Thay vì chặn toàn bộ việc chia sẻ ra bên ngoài một cách cứng nhắc (gây ảnh hưởng hiệu suất công việc), doanh nghiệp giờ đây có thể mở rộng hợp tác với các đối tác tin cậy mà vẫn giữ vững hàng rào bảo vệ.
- Tối ưu hóa quản trị hệ thống: Tiết kiệm hàng giờ đồng hồ cho đội ngũ IT/Admin nhờ việc gom toàn bộ cấu hình điều kiện và hành động vào một luồng (workflow) duy nhất.
Hướng Dẫn Thiết Lập Cho Quản Trị Viên (Admin)
Thao tác cấu hình quy tắc bảo vệ dữ liệu hợp nhất trên Google Workspace Admin Console gồm 5 bước cơ bản:
- Bước 1: Đăng nhập Google Workspace Admin Console.
- Bước 2: Điều hướng tới Rules (Quy tắc) > Data Protection (Bảo vệ dữ liệu).
- Bước 3: Tại mục App, chọn Google Drive.
- Bước 4 (Thiết lập điều kiện dữ liệu): Định nghĩa điều kiện nhạy cảm (Ví dụ: Tệp có chứa nhãn phân loại “Confidential” hoặc chứa định dạng “Credit Card Number”).
- Bước 5 (Định nghĩa ranh giới chia sẻ):
- Chọn hành động Block sharing (Chặn chia sẻ).
- Chọn 1 trong 3 cơ chế: All external users, Allowlist (Chỉ nhóm/domain A, B, C), hoặc Denylist (Chặn nhóm/domain X, Y, Z).
- Bước 6: Lưu và Kích hoạt quy tắc.
Trải nghiệm người dùng cuối: Nhân viên làm việc bình thường trên Google Drive. Nếu họ cố tình hoặc vô tình chia sẻ một tệp nhạy cảm vi phạm quy tắc, hệ thống sẽ hiển thị thông báo chặn ngay lập tức và giải thích lý do chính sách của công ty.
Phiên Bản Hỗ Trợ & Lộ Trình Triển Khai
Các phiên bản Google Workspace được cập nhật:
- Khối Doanh nghiệp (Enterprise): Google Workspace Enterprise Standard, Google Workspace Enterprise Plus. Tìm hiểu thêm: https://gws.infolinks.vn/google-workspace-enterprise/
- Khối Giáo dục (Education): Google Workspace Education Fundamentals, Google Workspace Education Standard, Google Workspace Education Plus.
- Phiên bản khác: Google Workspace Enterprise Essentials, Google Workspace Frontline Standard và Frontline Plus.
Bản cập nhật quy tắc bảo vệ dữ liệu hợp nhất cho Google Drive đánh dấu bước tiến lớn của Google Workspace trong việc đơn giản hóa quản trị an ninh mạng. Đây là công cụ đắc lực giúp doanh nghiệp vừa bảo vệ tài sản dữ liệu quý giá, vừa tạo điều kiện thuận lợi nhất cho nhân viên làm việc nhóm và hợp tác quốc tế.


